
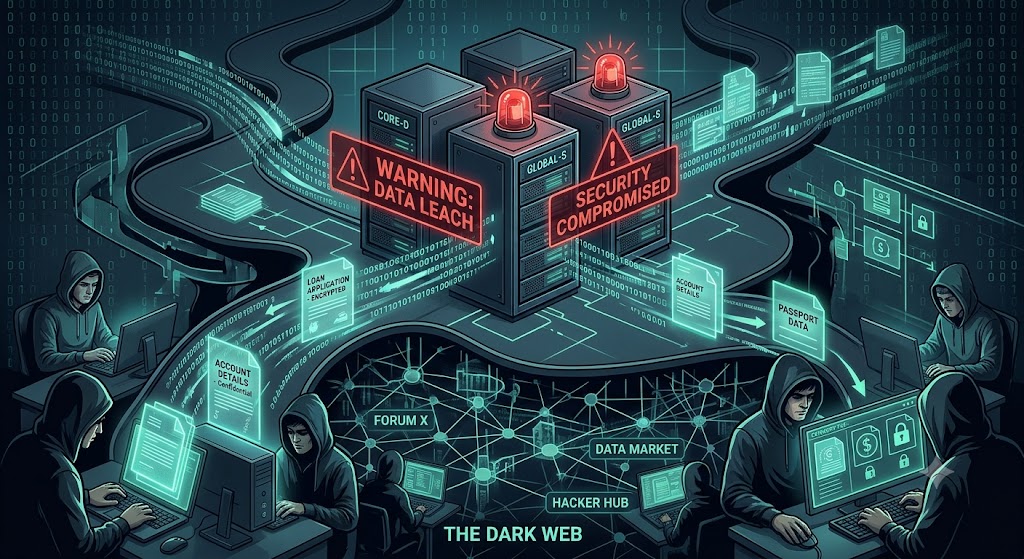
नई दिल्ली. देश के सबसे बड़े सार्वजनिक क्षेत्र के बैंक, भारतीय स्टेट बैंक (SBI) को लेकर एक बेहद चौंकाने वाली और गंभीर चिंता पैदा करने वाली खबर सामने आ रही है। बैंक ने खुद इस बात की आधिकारिक पुष्टि कर दी है कि उसके ग्राहकों का गोपनीय डेटा डार्क वेब पर लीक हो चुका है।
हालांकि बैंक भले ही यह दावा कर रहा है कि इस सेंधमारी का असर बहुत कम ग्राहकों पर पड़ा है और खाताधारकों की जमा पूंजी पूरी तरह सुरक्षित है, लेकिन साइबर सुरक्षा विशेषज्ञों और इस लीक के पैमाने को देखते हुए यह घटना देश भर के करोड़ों बैंक ग्राहकों की नींद उड़ाने के लिए काफी है।
क्या है पूरा मामला और कैसे हुआ खुलासा?
इस पूरे मामले की शुरुआत 16 अक्टूबर को तब हुई जब ‘साइबरपल्स56’ नाम के एक साइबर सुरक्षा अकाउंट ने सोशल मीडिया प्लेटफॉर्म X पर पोस्ट शेयर कर एसबीआई के डेटा लीक होने की सनसनीखेज जानकारी साझा की। शुरुआती रिपोर्ट्स और डार्क वेब पर उपलब्ध रिकॉर्ड्स के मुताबिक, इस खतरनाक साइबर हमले को ‘सीरियसिम’ (Seriousim) नामक एक कुख्यात हैकर ग्रुप ने अंजाम दिया है।
शुरुआती दौर में बैंक ने लगभग 3,897 ग्राहकों के निजी डेटा से जुड़े मामलों की पुष्टि की है और इसे बैंक के विशाल ग्राहक आधार के मुकाबले एक छोटा हिस्सा बताकर स्थिति संभालने की कोशिश की है। लेकिन साइबर सुरक्षा विश्लेषकों का मानना है कि खतरे का दायरा इससे कहीं अधिक बड़ा हो सकता है। ‘साइबरपल्स56’ द्वारा दी गई जानकारी के अनुसार, हैकर्स के पास सीएसवी फॉर्मेट में एसबीआई के ग्राहकों की लगभग 3.75 लाख डेटा एंट्रीज और 2,722 से अधिक संवेदनशील पीडीएफ फाइलें मौजूद हैं।
हैकर्स के हाथ लगी कौन-कौन सी संवेदनशील जानकारियां?
यह डेटा लीक सिर्फ कुछ सामान्य आंकड़ों तक सीमित नहीं है, बल्कि इसमें ग्राहकों की अत्यधिक संवेदनशील व्यक्तिगत और वित्तीय जानकारियां शामिल हैं। रिपोर्ट्स के मुताबिक, चोरी किए गए इस डेटाबेस में निम्नलिखित जानकारियां शामिल हैं:
- व्यक्तिगत पहचान: ग्राहकों के पूरे नाम और उनके सटीक पते।
- वित्तीय दस्तावेज: लोन एप्लीकेशन (Loan Applications) से जुड़े दस्तावेज और फाइलें।
- खाता विवरण: बैंक खाता खोलने (Account Opening) के समय दिए गए महत्वपूर्ण और गोपनीय कागजात।
डार्क वेब पर इस तरह के डेटा का लीक होना एक बहुत बड़ा सुरक्षा खतरा है। यदि यह डेटा पूरी तरह से सार्वजनिक हो जाता है या साइबर अपराधियों के हाथ लग जाता है, तो इसका इस्तेमाल बड़े पैमाने पर फर्जीवाड़े, वित्तीय धोखाधड़ी (Financial Frauds) और डिजिटल ठगी के लिए किया जा सकता है।
सुरक्षा एजेंसियों और बैंक की प्रतिक्रिया
इस गंभीर घटना के सामने आने के बाद हड़कंप मच गया है। एसबीआई ने बताया है कि उसे 16 अक्टूबर को बैंक के थ्रेट इंटेलिजेंस सर्विस प्रोवाइडर, डिफेंस साइबर एजेंसी और देश की शीर्ष साइबर सुरक्षा संस्था इंडियन कंप्यूटर इमरजेंसी रिस्पॉन्स टीम (CERT-In) की तरफ से अलर्ट मिले थे। बैंक का कहना है कि उसने इस मामले की आंतरिक जांच शुरू कर दी है और कोर बिजनेस ऑपरेशन्स व सेवाओं पर फिलहाल कोई असर नहीं पड़ा है।
ग्राहकों के लिए चिंता और सुरक्षा की जरूरत
भले ही बैंक ने निवेशकों और ग्राहकों को यह आश्वस्त किया है कि उनकी जमा पूंजी सुरक्षित है, लेकिन जिन लोगों का डेटा लीक हुआ है, उनके लिए यह स्थिति बेहद चिंताजनक है। इस प्रकार के डेटा लीक के बाद फिशिंग कॉल, फर्जी लोन अप्रूवल और बैंक खातों से जुड़ी धोखाधड़ी की घटनाएं तेजी से बढ़ जाती हैं।
विशेषज्ञों का सुझाव है कि एसबीआई ग्राहकों को इस समय अत्यधिक सतर्क रहने की आवश्यकता है। अपने बैंक खातों पर पैनी नजर रखें, किसी भी अनजान कॉलर के साथ अपने ओटीपी (OTP), पिन (PIN) या पासवर्ड साझा न करें, और अपने पासवर्ड समय-समय पर बदलते रहें।
